Home › Diensten › Cybersecurity › Managed Cyber Security
Managed Cyber Security · powered by Barracuda XDRDag en nacht iemand die meekijkt. Zonder dat je iets hoeft te vervangen.
Je firewall, je antivirus en je cloud-apps sturen hun meldingen naar één centrale plek. Daar werken mens en AI 24 uur per dag samen: incidenten worden niet alleen gemeld, maar ook echt opgevolgd, ook midden in de nacht. Bij een escalatie schakelen ze ons direct in.
- 24/7/365 bemand SOC
- Werkt met je bestaande merken
- Eén aanspreekpunt: wij
- Inclusief Code Orange
Cijfers: Barracuda Managed XDR datasheet en e-book XDR explained.
Een virusscanner is niet meer genoeg
Je hebt waarschijnlijk al een firewall, antivirus en Microsoft 365. Prima. Maar elk van die systemen ziet maar een stukje van het verhaal.
Aanvallers komen binnen via een phishingmail, loggen in met een gestolen wachtwoord en bewegen zich daarna rustig door je netwerk. Vaak ’s nachts of in het weekend, juist als niemand kijkt. De losse meldingen van je tools vallen dan niemand op, of pas als het te laat is.
Herkenbaar?
- Losse tools, losse meldingen. Vier dashboards en niemand die het hele plaatje ziet.
- Een melding is nog geen oplossing. Tussen ‘er is iets gedetecteerd’ en ‘het is opgelost’ zit mensenwerk.
- Na vijf uur kijkt niemand meer. Aanvallers weten dat en slaan juist dan toe.
- Securityspecialisten zijn schaars. Een eigen 24/7-team is voor een MKB-bedrijf niet haalbaar.
Alles wat je beschermt, onder één dienst
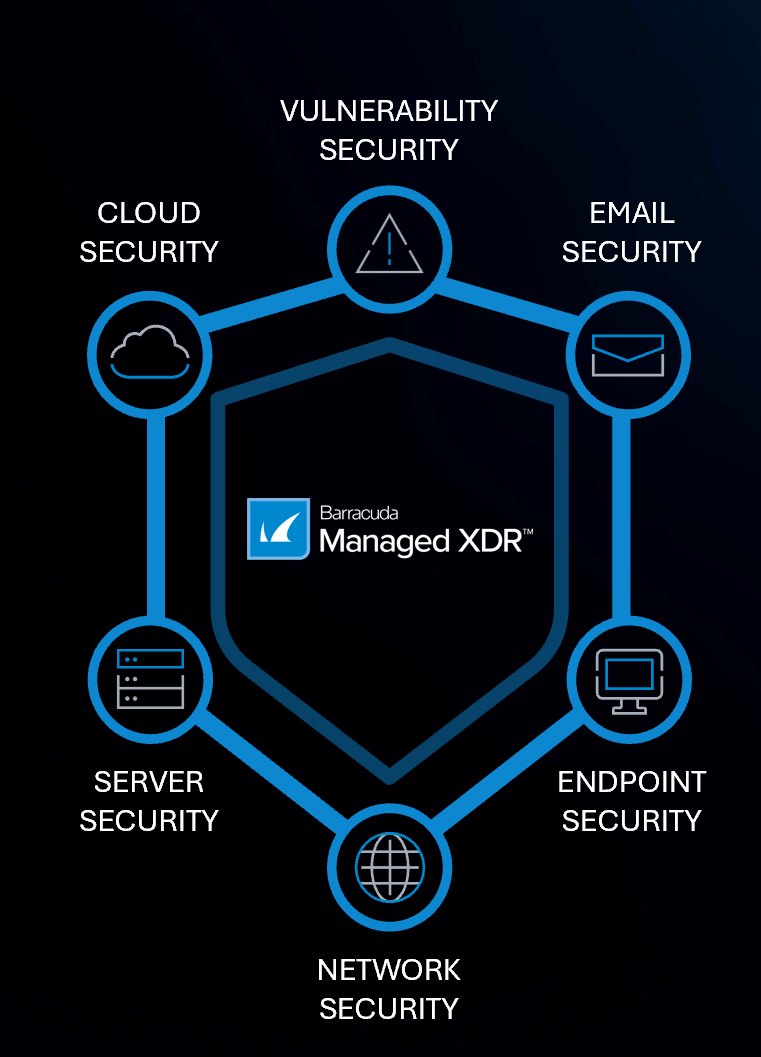
Barracuda Managed XDR brengt zes beveiligingslagen samen. Signalen uit al die lagen komen op één plek binnen en worden met elkaar in verband gebracht. Zo ontstaat uit losse meldingen één helder beeld.
- Endpoint: laptops, desktops en servers, inclusief detectie van ransomware.
- E-mail: phishing, CEO-fraude en overgenomen mailboxen.
- Netwerk: verdacht verkeer, aanvallers die zich door je netwerk verplaatsen.
- Server: brute-force-aanvallen, misbruik van rechten, verdachte activiteit.
- Cloud: Microsoft 365 en accounts: afwijkende logins en accountovername.
- Kwetsbaarheden: zicht op zwakke plekken voordat ze misbruikt worden.
Het hart van het platform: centrale correlatie met SIEM, SOAR en actuele threat intelligence.
Eén dashboard voor je hele omgeving
Alle logfiles en meldingen uit je lokale en cloudomgeving komen samen in één overzicht. Geen vier losse dashboards meer, maar één plek die laat zien hoe je ervoor staat.
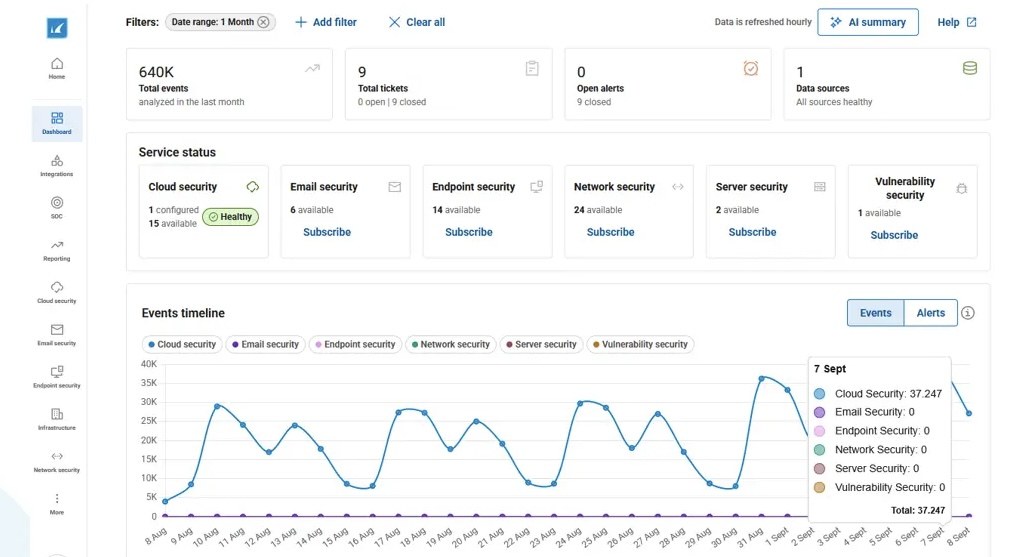
Events geanalyseerd
Alles wat er in een maand in de omgeving gebeurde, automatisch doorzocht.
Tickets, alle gesloten
Van al die events vroegen er negen om actie. Die zijn opgevolgd en afgerond.
Open alerts
Niets dat nog op iemand ligt te wachten. Je ziet in één oogopslag dat het rustig is.
Status per laag
Per beveiligingslaag zie je wat er gekoppeld is, en in de tijdlijn hoeveel er per dag gebeurde.
Miljoenen logregels. Een handvol die echt iets betekenen.
Het platform filtert automatisch, de analisten van het SOC kijken naar wat overblijft. Zo krijg jij geen stortvloed aan meldingen, maar alleen wat jouw aandacht nodig heeft, met uitleg en een advies.
Voorbeeldverhouding over een periode van drie maanden. Bron: Barracuda SOC.
Houd wat je hebt. Wissel wanneer je wilt.
Veel XDR-oplossingen werken alleen goed als alles van hetzelfde merk is. Barracuda XDR is een open platform: je koppelt de firewall, antivirus en cloud-apps die je al gebruikt. Wissel je later van merk, dan blijft de bewaking gewoon doorlopen.
Gesloten XDR van één merk
- Eerst je firewall en antivirus vervangen
- Investeringen van de afgelopen jaren weggegooid
- Vast aan één leverancier en zijn prijzen
- Blinde vlek voor alles van een ander merk
Open XDR van Barracuda
- Sluit aan op wat er al staat
- Je eerdere investeringen blijven renderen
- Vrij om per onderdeel het beste merk te kiezen
- Eén beeld over je hele omgeving, ook bij een mix van merken
Firewalls & netwerk
- Barracuda CloudGen
- Fortinet FortiGate
- Palo Alto Networks
- Check Point
- Cisco ASA / FTD / Meraki
- SonicWall
Antivirus & endpoint
- Microsoft Defender for Endpoint
- SentinelOne
- CrowdStrike
- Sophos Central
Cloud, e-mail & identiteit
- Microsoft 365 & Defender
- Microsoft Azure
- Google Workspace
- AWS (CloudTrail, GuardDuty)
- Okta
- Cisco Duo
Een selectie. Barracuda ondersteunt meer dan 40 soorten databronnen en breidt dat voortdurend uit. Staat jouw merk er niet bij? Vraag het ons.
De anatomie van een aanval, in drie video’s
Een praktijkvoorbeeld van Barracuda. Een aanvaller zet een nep-inlogpagina van Microsoft klaar, een medewerker trapt erin ondanks tweestapsverificatie, en binnen een paar tellen zit de aanvaller met een gestolen sessie in de mailbox. Het gaat sneller dan je denkt.
De val wordt gezet
Met een kant-en-klare phishingtool zet de aanvaller in een paar tellen een nagemaakte Microsoft 365-inlogpagina online, op een domein dat erop lijkt: office356 in plaats van office365. De link gaat in een phishingmail naar de mailbox van een medewerker.
Eén klik, en MFA helpt niet
Een medewerker krijgt een ‘Microsoft’-mail over verdachte activiteit en klikt op Verify. De inlogpagina ziet er echt uit. E-mailadres, wachtwoord, zelfs de MFA-code in de Authenticator-app: alles gaat via de aanvaller, die zo een geldige sessie in handen krijgt.
Binnen zonder wachtwoord of MFA
De phishingtool van de aanvaller meldt: gebruikersnaam, wachtwoord én de inlogtokens zijn onderschept. Hij plakt de gestolen sessie-cookie in zijn eigen browser, ververst de pagina en zit direct in Microsoft 365 als de medewerker. Zonder wachtwoord in te typen, zonder MFA-code.
Video’s: Barracuda Networks, The anatomy of an attack. Demonstratie in een testomgeving, zonder geluid; de ondertiteling beschrijft wat er gebeurt.
Dezelfde aanval, twee aflopen
Het begin is steeds hetzelfde: een phishingmail, een klik en een aanvaller in de mailbox. Het verschil zit in wat er daarna gebeurt, en vooral: wie er kijkt.
- 1De aanval startEen phishingmail komt binnen in de mailbox van een medewerker.
- 2Seconden laterDe medewerker klikt en logt in op wat eruitziet als Microsoft 365.
- 3Vrijwel tegelijkDe aanvaller logt in vanaf een onbekende locatie en een onbekend apparaat, en maakt een inboxregel aan om zich te verstoppen.
Zonder 24/7 opvolging
Zo ging het in de praktijk
-
Minuten later
Er gaat een melding af
De detectie ziet de verdachte locatie, het onbekende apparaat en de nieuwe inboxregel. Er komt een alert binnen bij de IT-beheerder.
-
Kritieke vergissing
De melding wordt gemist
De overbelaste IT-beheerder heeft het druk met andere dingen en ziet de melding over het hoofd. Niemand grijpt in.
-
Dagen later
Phishing naar klanten en leveranciers
De aanvaller gebruikt de gekaapte mailbox om een phishingcampagne te versturen naar leveranciers en klanten, vanuit een adres dat zij vertrouwen.
-
Pas dan
De campagne wordt ontdekt
De IT-beheerder schakelt samen met de support het account uit en ruimt de e-mail op. De schade aan vertrouwen en reputatie is dan al gedaan.
Gevolg: klanten en leveranciers kregen phishing van een vertrouwd adres.
Met Barracuda Managed XDR
Zo gaat het met een 24/7 SOC en iT-novative
-
+1 minuut
De hub legt de verbanden
Barracuda XDR combineert de onbekende locatie, het nieuwe apparaat en de inboxregel met de rest van je omgeving. Los onschuldig, samen verdacht.
-
+3 minuten
Automatisch ingegrepen
Volgens de afgesproken playbook wordt het account geblokkeerd, worden alle sessies beëindigd en gaat de inboxregel eruit. Ook ’s nachts en in het weekend.
-
+15 minuten
Het SOC volgt op en escaleert
Een analist onderzoekt of er meer is gebeurd. Omdat het om een echte inbraak gaat, wordt iT-novative direct bijgeschakeld, met context en advies.
-
Dezelfde dag
iT-novative handelt het af
Wij bellen je, zetten een nieuw wachtwoord, controleren MFA en leggen uit wat er gebeurd is. Er is geen enkele phishingmail naar je klanten gegaan.
-
Daarna
Code Orange
Barracuda-specialisten spitten alle logs door, leveren een impactanalyse met adviesrapport en houden het dark web in de gaten op gelekte gegevens.
Gevolg: de aanvaller staat binnen minuten buiten. Niemand buiten je organisatie merkt iets.
Linkerkant: praktijkvoorbeeld uit Barracuda’s The anatomy of an attack. Rechterkant: hoe dezelfde aanval verloopt met Managed XDR. Tijden zijn indicatief.
Het volledige pakket, compleet geregeld
Een managed dienst: Barracuda bewaakt 24/7, wij koppelen je omgeving en blijven je aanspreekpunt. Dit zit er in het volledige pakket bij.
Neem je het volledige pakket voor een jaar af? Dan voert Barracuda gratis een Code Orange-controle uit op je hele omgeving, met rapportage en aanbevelingen.
Liever een lager maandbedrag? Je kunt modules weglaten. Houd er wel rekening mee dat Code Orange dan vervalt.
Als het toch misgaat, zoeken we het tot op de bodem uit
Een incident afhandelen is stap één. Met Code Orange gaan Barracuda-specialisten daarna door: wat is er precies gebeurd, wat is geraakt en is er data op straat beland?
- Ook met terugwerkende kracht. Code Orange kan ook achteraf worden uitgevoerd, om de huidige situatie nog eens goed door te lichten.
- Inbegrepen bij een volgende hack. Gebeurt er tijdens de looptijd van je contract opnieuw iets, dan zit Code Orange er weer bij.
- Gratis controle bij een jaarcontract. Bij het volledige pakket voor een jaar doet Barracuda een Code Orange-controle van je hele omgeving, met rapport en aanbevelingen.
- 1Incident afgehandeldHet SOC en iT-novative dammen de aanval in en herstellen de omgeving.
- 2Alle logs doorgespitSpecialisten gaan terug in de tijd: hoe kwam de aanvaller binnen en wat is er daarna gebeurd?
- 3Impactanalyse en adviesrapportZwart op wit wat er geraakt is, en welke maatregelen herhaling voorkomen.
- 4Dark web monitoringBarracuda houdt het dark web in de gaten om te zien of er gegevens van je organisatie worden gelekt.
Het Barracuda SOC: mensen achter de technologie
Technologie ziet signalen, mensen bepalen wat er echt toe doet. Vijf gespecialiseerde teams en security engineers zijn 24/7/365 actief, vanuit meerdere regio’s.
- 24/7 monitoring: dag en nacht meekijken, ook in het weekend en in vakanties.
- Analyse en triage: ruis eruit filteren en bepalen wat urgent is.
- Threat hunting: actief zoeken naar dreigingen die tools missen.
- Onderzoek en escalatie: context toevoegen en op tijd opschalen, naar iT-novative.
- Incidentbegeleiding en respons: meehelpen indammen, tot en met het herstel.
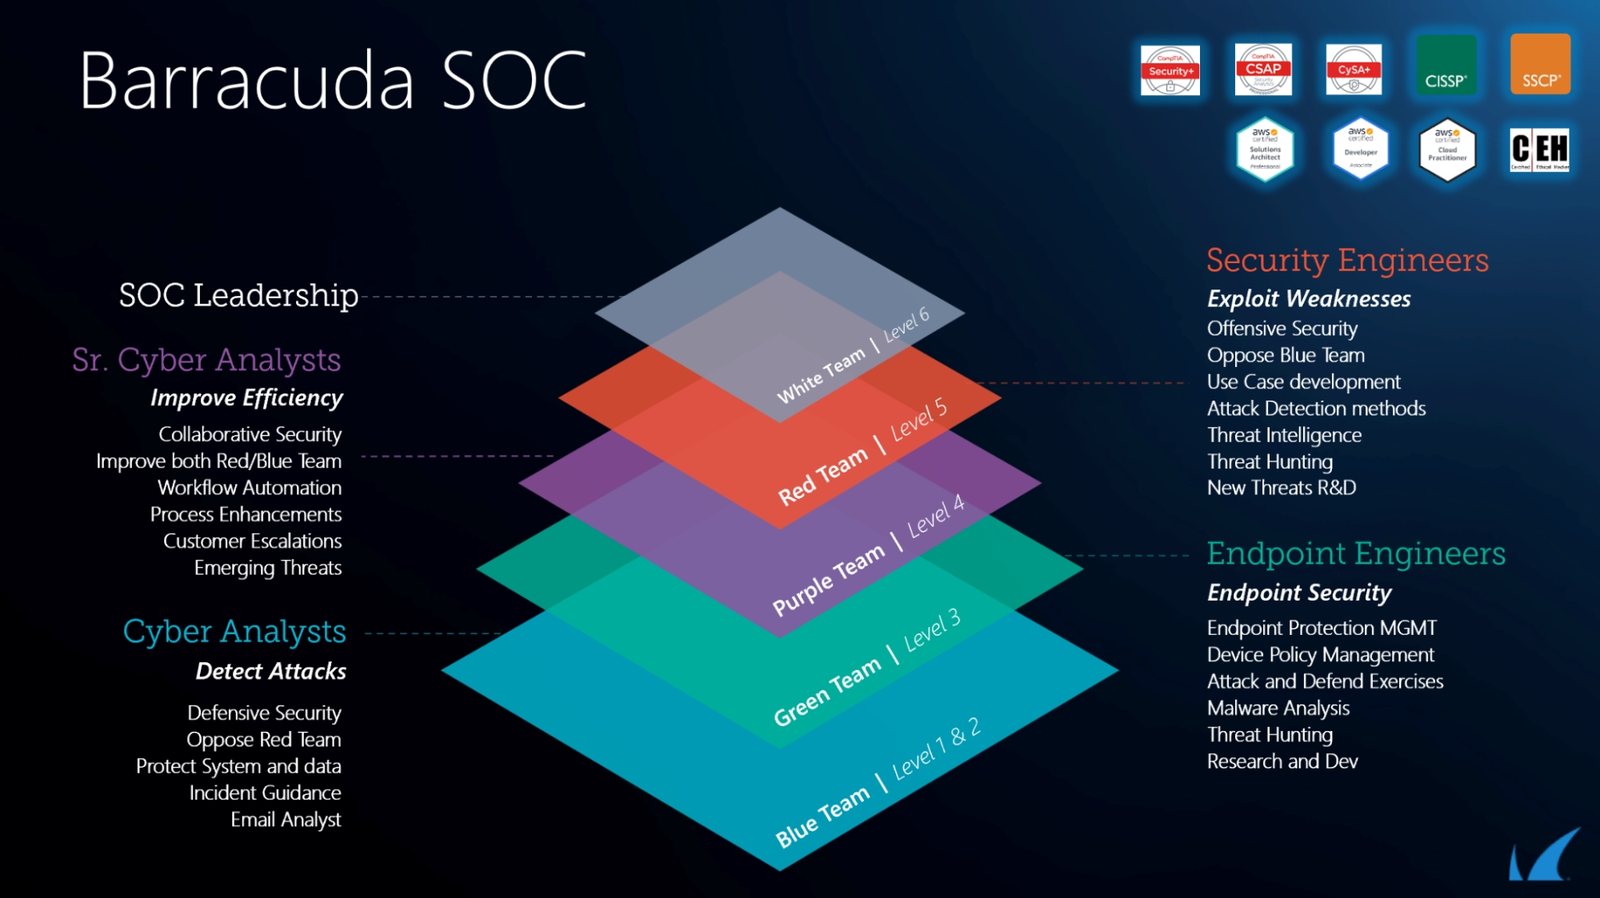
Opbouw van het Barracuda SOC. Bron: Barracuda Networks.
Jij wordt ontzorgd. Wij houden de regie.
Barracuda levert het platform en het SOC. Wij kennen jou en je omgeving. Samen zorgen we dat je niet zelf ’s nachts naar meldingen hoeft te kijken.
Barracuda
Technologie en SOC
- Managed XDR-platform
- 24/7/365 monitoring door mens en AI, vijf SOC-teams in meerdere regio’s
- Analyse, triage en threat hunting
- Automatische respons, incidentopvolging en Code Orange
iT-novative
Je vaste ICT-partner
- Advies, koppelen en inrichten van je bronnen
- Eerste aanspreekpunt dat je bij naam kent
- Bijgeschakeld bij escalaties, opvolging in je omgeving
- Rapportages bespreken en verbeteringen doorvoeren
Jij
Het resultaat
- Rust: er kijkt altijd iemand mee
- Geen losse meldingen meer om zelf uit te zoeken
- Aantoonbaar werk voor NIS2 en je cyberverzekeraar
- Tijd en aandacht voor je eigenlijke werk
iT-novative heeft het Barracuda XDR Kickstart-programma doorlopen en heeft de eerste klanten live op Managed XDR.
Geen ‘rip and replace’. We bouwen voort op wat er staat.
Kennismaking & inventarisatie
We brengen samen in kaart welke firewall, antivirus, servers en cloud-apps je gebruikt en wat je wilt laten bewaken.
Voorstel op maat
Je krijgt een helder voorstel: het volledige pakket of een selectie van modules, welke bronnen we koppelen en wat het per maand kost.
Koppelen & inrichten
We plaatsen de netwerksensor in je patchkast en koppelen je firewall, antivirus en Microsoft-cloud gefaseerd. Ook regelen we de rechten voor automatische respons. Die inrichting bepaalt hoeveel je eruit haalt.
Live: 24/7 bewaakt
Het SOC neemt de bewaking over. Wij blijven je aanspreekpunt en bespreken periodiek de rapportage met je.
Een aanvulling, geen vervanging
Microsoft Defender beschermt je werkplekken en Microsoft 365 goed. Managed XDR voegt daar toe wat een tool alleen niet kan:
- Mensen die 24/7 meekijken, ook buiten kantooruren
- Verbanden tussen e-mail, accounts, netwerk, servers en cloud
- Onderzoek en ingrijpen in plaats van losse alerts
- Automatische respons op Defender en Microsoft 365
Wie beoordeelt jouw beveiligingsmeldingen als je eigen mensen er niet zijn?
Vanaf nu: altijd iemand.
Wat mensen ons vooraf vragen
Moeten we onze firewall of antivirus vervangen?
Nee. Barracuda XDR is een open platform en sluit aan op de meeste gangbare merken. Alleen als iets echt verouderd is of niet gekoppeld kan worden, adviseren we een alternatief, en dan hoeft dat niet per se een Barracuda-product te zijn.
Wat is het verschil tussen het SOC en iT-novative?
Het SOC van Barracuda is een team van beveiligingsspecialisten dat 24/7 de meldingen uit je omgeving beoordeelt, onderzoekt en waar nodig direct ingrijpt. Wij zijn je vaste ICT-partner: we richten alles in, krijgen de meldingen met context en lossen het in jouw omgeving op. Jij hebt één aanspreekpunt, en dat zijn wij.
Wat merken onze medewerkers ervan?
In het dagelijks werk niets. In de patchkast komt een kleine netwerksensor en je bestaande antivirus wordt gekoppeld. Alleen als er echt iets aan de hand is, merk je dat: dan wordt een apparaat of account tijdelijk geblokkeerd en nemen wij contact op.
We hebben MFA. Zijn we dan niet al veilig?
MFA is belangrijk en blijft de basis. Maar zoals de video’s laten zien, omzeilen moderne phishingkits het: de medewerker vult de code zelf in op een nagemaakte pagina en de aanvaller neemt de sessie over. Daarom kijkt Managed XDR niet alleen naar de inlog, maar ook naar wat erna gebeurt, zoals een inlog vanaf een onbekende plek of een nieuwe inboxregel, en grijpt direct in.
Wat is Code Orange?
Code Orange is het vervolg op een incident. Nadat het is afgehandeld, spitten Barracuda-specialisten alle logs door en leveren ze een impactanalyse met adviesrapport. Ook houden ze het dark web in de gaten om te zien of er gegevens van je organisatie worden gelekt. Het zit bij het volledige pakket, ook bij een volgende hack tijdens de looptijd van je contract. Code Orange kan ook met terugwerkende kracht worden uitgevoerd om je huidige situatie door te lichten.
Kunnen we ook een deel van de modules afnemen?
Ja. Door modules weg te laten verlaag je het maandbedrag. De mogelijkheid tot Code Orange vervalt dan wel. Neem je het volledige pakket voor een jaar af, dan krijg je bovendien gratis een Code Orange-controle van je hele omgeving, met rapportage en aanbevelingen.
Helpt dit bij NIS2 en de Cyberbeveiligingswet?
Ja. NIS2 vraagt aantoonbare detectie, respons, logging en rapportage, met bestuurlijke verantwoordelijkheid. Managed XDR levert daarvoor een continu draaiende securityfunctie en de rapportage om dat te laten zien. Het is geen volledige NIS2-invulling, maar wel een belangrijk deel ervan.
Wat kost het?
Dat hangt af van het aantal gebruikers, apparaten en bronnen dat je wilt laten bewaken, en of je het volledige pakket of een selectie van modules kiest. Na de kennismaking krijg je een voorstel met een vast bedrag per maand, zonder verrassingen achteraf.
Hoe lang duurt het voordat alles live staat?
Reken op een paar weken. We koppelen de bronnen gefaseerd, zodat de eerste onderdelen al snel bewaakt worden terwijl we de rest inrichten.
Voor wie is dit bedoeld?
Voor MKB-bedrijven en organisaties vanaf vijftien werkplekken die afhankelijk zijn van hun ICT, maar geen eigen securityteam hebben dat dag en nacht meekijkt. Denk aan zorg, zakelijke dienstverlening, productie en handel.
Benieuwd wat dit voor jouw organisatie betekent?
Beantwoord een paar korte vragen. Dan weten wij waar we het over hebben en nemen we binnen twee werkdagen contact op. Liever direct iemand spreken? Bel 024 3333 190.
- Duurt ongeveer twee minuten
- Vrijblijvend gesprek over je huidige beveiliging
- Geen verkooppraatje, wel eerlijk advies